openclaw چیست؟ اپنکلاو (OpenClaw) یک ایجنت هوش مصنوعیِ متنباز و شخصی است که روی کامپیوتر یا سرورِ خودتان اجرا میشود و از راهِ پیامرسانهایی مثل تلگرام دستور میگیرد. برخلاف چتباتهای معمولی، فقط جواب نمیدهد؛ فایل باز میکند، دستور اجرا میکند و کار انجام میدهد. نام قبلیاش Clawdbot بود.
این نوشته اولین راهنمای کاملِ فارسیِ این ابزار است: تاریخچه، کاربرد، نصب، اتصال به تلگرام، انتخابِ مدل و مهمتر از همه، امنیت. اگر هنوز با مفهومِ ایجنت آشنا نیستید، اول راهنمای ایجنت هوش مصنوعی به زبان ساده را بخوانید. اطلاعاتِ این مقاله در مهر ۱۴۰۵ (اکتبر ۲۰۲۶) از منبعهای رسمیِ پروژه وارسی شده است.
openclaw چیست و از کجا آمد؟ از Clawdbot تا امروز
OpenClaw دستیارِ هوش مصنوعیِ متنبازی با مجوزِ MIT است که روی دستگاهِ خودِ کاربر اجرا میشود؛ حافظه، تنظیمات و کلیدهای شما روی سختافزارِ خودتان میماند، نه روی سرورِ یک شرکت. طبقِ صفحهی رسمیِ پروژه، نسخهی پولی، سرویسِ میزبانیِ رسمی یا توکنِ ارزِ دیجیتال برایش وجود ندارد.
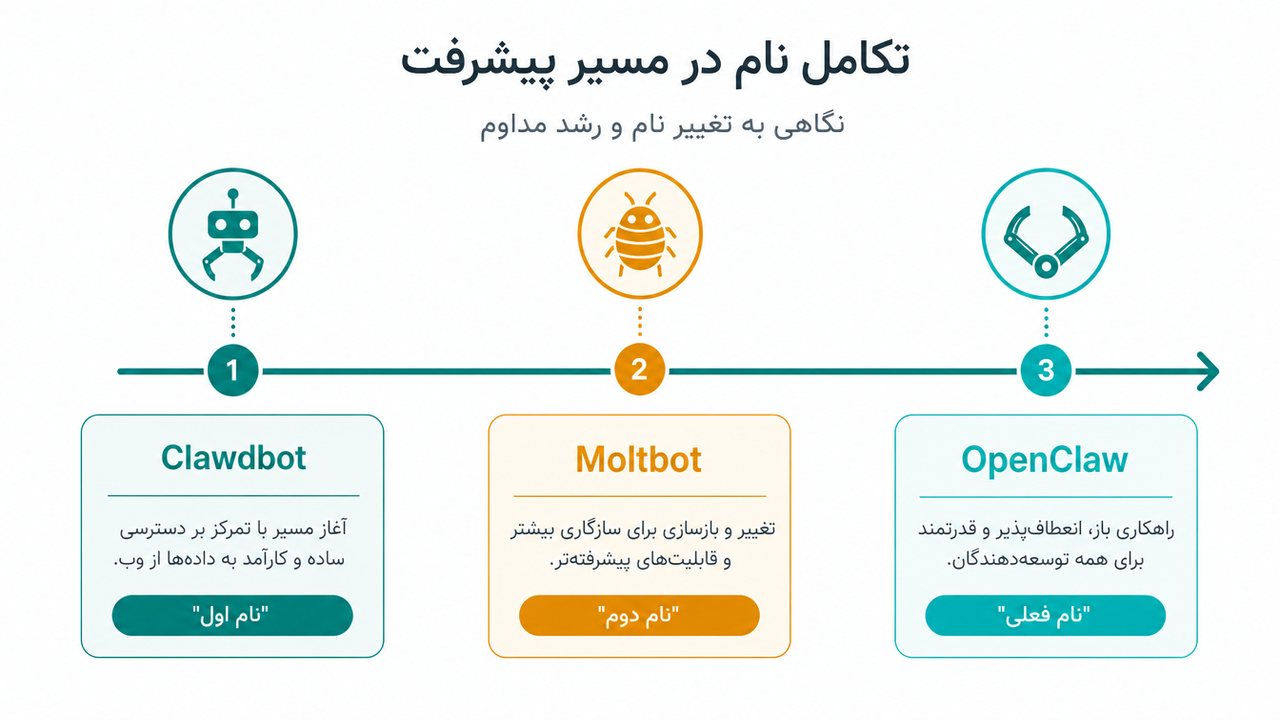
پروژه را برنامهنویسِ اتریشی، پیتر اشتاینبرگر (Peter Steinberger)، ساخت. طبقِ ویکیپدیا، نخستین انتشارش در نوامبر ۲۰۲۵ با نامِ Warelay بود و بعد نامهای دیگری گرفت. این خط زمانی را بدانید، چون در جستوجو هر چهار نام را میبینید:
- ۲۴ نوامبر ۲۰۲۵: Warelay، نامِ اولیه
- ۳ دسامبر ۲۰۲۵: CLAWDIS
- ۲ ژانویه ۲۰۲۶: Clawdbot (نامی که خیلیها هنوز با آن جستوجو میکنند)
- ۲۷ ژانویه ۲۰۲۶: Moltbot، بعد از شکایتِ مربوط به شباهتِ نام به برندِ Anthropic
- ۳۰ ژانویه ۲۰۲۶: OpenClaw، نامِ فعلی
پس پاسخِ پرسشِ «clawdbot همان openclaw است؟» بله است: همان پروژه با نامِ قدیمی. در فارسی هم املاهای «اپن کلاو»، «اپنکلاو» و «اپن کلا» رایج است و هر سه به همین ابزار اشاره میکنند. در ۱۴ فوریه ۲۰۲۶ سازنده اعلام کرد به OpenAI میپیوندد و ادارهی پروژه به بنیادِ OpenClaw (OpenClaw Foundation) سپرده شد. طبق گزارشها، پروژه تا مارس ۲۰۲۶ از ۲۴۰ هزار ستارهی گیتهاب گذشت؛ یعنی از پرطرفدارترین پروژههای متنباز در این حوزه است.
OpenClaw چه کارهایی میکند؟ ایجنتِ شخصیِ همیشهروشن
OpenClaw یک «دروازه» (Gateway) است که روی سیستمِ شما همیشه روشن میماند، پیامهای شما را از پیامرسانها میگیرد، به یک مدلِ زبانی میدهد و نتیجه را با ابزارهایی که اجازه دادهاید اجرا میکند. تفاوتش با چت معمولی همین «اجرا» است.
پیامرسانهایی که پروژه پشتیبانی میکند شامل واتساپ، تلگرام، اسلک، دیسکورد، سیگنال، تیمز و بیش از بیست سرویسِ دیگر است. برای کاربرِ ایرانی تلگرام سادهترین مسیر است. چند نمونهی کاربردی:
- پیام دادن از موبایل به کامپیوترِ خانه: «پوشهی گزارشها را مرتب کن و فایلهای pdf را در یک پوشه بگذار.»
- خلاصهکردنِ متنها و فایلهایی که برایش میفرستید.
- انجامِ کارهای تکراریِ روزانه با زمانبندی، مثلاً فرستادنِ خلاصهی صبحگاهی.
- اجرای دستورهای ترمینال و ساختِ اسکریپتهای ساده روی سرور.
- افزودنِ «مهارت» (Skill) برای کارهای تخصصی، مثلاً کار با تقویم یا ایمیل.
اگر دنبالِ ابزارِ بصری و بدونِ دسترسیِ سطحِ سیستم هستید، ابزار اتوماسیون n8n برای ساختِ جریانهای کاریِ قابلپیشبینی گزینهی امنتری است. OpenClaw انعطافپذیرتر ولی پرریسکتر است، چون خودِ مدل تصمیم میگیرد چه دستوری اجرا کند.
پیشنیازها و هزینهی مدلها
خودِ OpenClaw رایگان است، ولی مدلِ زبانیِ پشتِ آن معمولاً رایگان نیست. هزینهی واقعیِ شما همان مصرفِ توکنِ مدل است، بهاضافهی هزینهی سرور اگر آن را اجاره کنید.
پیشنیازهای فنی طبقِ مستنداتِ رسمی در مهر ۱۴۰۵:
- Node.js نسخهی ۲۴٫۱۶ به بالا یا ۲۶٫۱ به بالا (نسخهی ۲۶ توصیه شده است).
- ویندوز، مک، لینوکس یا WSL2.
- یک ورودِ فعال به ابزارهایی مثل Claude Code یا Codex، یا یک کلیدِ API از سرویسدهندهی مدل.
- یک حسابِ تلگرام برای ساختِ ربات (اگر میخواهید از تلگرام فرمان بدهید).
برای برآوردِ هزینهی ماهانه، قیمتِ دقیقِ تومانی نمیدهیم، چون نرخِ ارز و قیمتِ مدلها مدام عوض میشود. فرمول را خودتان حساب کنید: تعدادِ پیامها در روز × میانگینِ توکنِ هر گفتوگو × قیمتِ هر یک میلیون توکنِ مدلی که انتخاب کردهاید (در صفحهی قیمتِ همان سرویسدهنده). ایجنتها معمولاً بیش از چتِ ساده توکن مصرف میکنند، چون در هر مرحله متنِ زیادی (دستورها، نتیجهی ابزارها، حافظه) به مدل داده میشود. پس از همان ابتدا در پنلِ سرویسدهنده سقفِ ماهانه بگذارید.
نصب OpenClaw قدمبهقدم روی ویندوز، مک و سرور
سریعترین راهِ نصب طبقِ مستندات، اجرای یک دستور و گذراندنِ ویزاردِ راهاندازی است. روی ویندوز سه مسیر دارید: برنامهی دسکتاپِ ویندوز (سادهترین)، نصبکنندهی PowerShell، و WSL2.
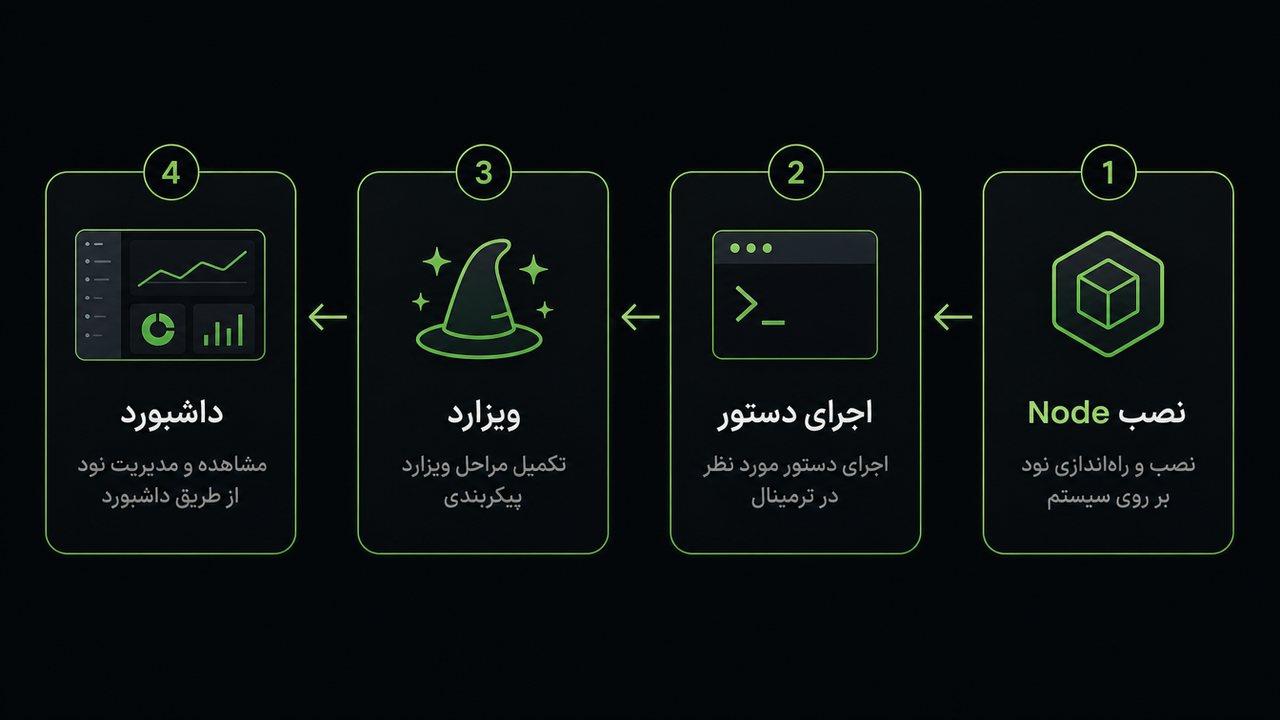
- Node.js را از سایتِ رسمی نصب کنید و با دستورِ node -v نسخه را ببینید؛ باید ۲۴٫۱۶ یا بالاتر باشد.
- در ترمینال (PowerShell در ویندوز، Terminal در مک و لینوکس) دستورِ npx openclaw@latest را اجرا کنید. روشهای دیگرِ رسمی: روی مک و لینوکس curl -fsSL https://openclaw.ai/install.sh | bash و در هر سیستم npm install -g openclaw@latest --allow-scripts=openclaw.
- ویزاردِ راهاندازی باز میشود. گزینهی «Quick start» اگر ورودِ قبلی به ابزارهای هوش مصنوعی را پیدا کند از همان استفاده میکند؛ «Custom setup» برای تنظیمِ دستیِ ارائهدهندهی مدل است. ویزارد اعتبارِ دسترسی را وارسی میکند و داشبوردِ وب را باز میکند.
- بعد از آزمایشِ اولیه، دستورِ openclaw gateway install دروازه را بهشکلِ سرویسِ پسزمینه نصب میکند (روی ویندوز بهصورتِ Scheduled Task، روی لینوکس systemd). با openclaw gateway status وضعیت را ببینید؛ پورتِ پیشفرض ۱۸۷۸۹ است. برای باز کردنِ پنل، openclaw dashboard را بزنید.
اگر چیزی درست کار نکرد، دستورهای openclaw triage (تشخیصِ خودکار) و openclaw doctor (گزارشِ دقیق) نخستین کارِ شما باشد. شایعترین اشتباه، نسخهی قدیمیِ Node است؛ دوباره نسخه را وارسی کنید.
نصب روی سرور
برای همیشهروشن بودن، سرورِ لینوکسیِ کوچک (VPS) منطقیتر از لپتاپ است. مراحل همان بالاست و systemd سرویس را بعد از ریبوت بالا میآورد. هشدار: سرور را در معرضِ اینترنتِ آزاد نگذارید؛ پنل و پورتِ دروازه را فقط برای خودتان باز نگه دارید و بخشِ امنیتِ همین مقاله را بخوانید. در انتخابِ سرور هم دقت کنید که سرویسدهندهی مدل از آن منطقه قابلدسترس باشد.
استفاده روی اندروید و اتصال OpenClaw به تلگرام
روش مطمئن و ساده برای اندروید این است که OpenClaw را روی کامپیوتر یا سرور نصب کنید و از گوشیِ اندرویدی از راهِ تلگرام با آن حرف بزنید. دروازه روی دستگاهِ ثابت میماند و گوشی فقط «کنترل» است. در این بررسی، مستنداتی که اجرای کاملِ دروازه را روی خودِ اندروید تأیید کند ندیدیم، پس چنین ادعایی نمیکنیم و نصبهای غیررسمی را توصیه نمیکنیم.
اتصال به تلگرام، بهصورتِ کلی:
- در تلگرام با @BotFather گفتوگو را شروع کنید و دستورِ /newbot را بزنید. نام و نامِ کاربریِ ربات را بدهید.
- BotFather یک توکن میدهد. آن را جایی عمومی نگذارید و در گفتوگوها و اسکرینشاتها پخش نکنید.
- در ویزاردِ OpenClaw (یا در بخشِ کانالهای داشبورد) تلگرام را انتخاب کنید و توکن را بدهید.
- به رباتِ خودتان پیام بدهید. OpenClaw برای فرستندههای ناشناس تأییدِ شما را میخواهد؛ فقط حسابِ خودتان را تأیید کنید.
نکتهی مهم: هر کسی که بتواند به رباتِ شما پیام بدهد، بالقوه میتواند به ایجنت فرمان بدهد. پس شناسهی عددیِ خودتان را تنها فرستندهی مجاز نگه دارید. اگر فقط میخواهید چتِ تلگرامی با مدلها داشته باشید و ایجنتِ سنگین لازم ندارید، فهرستِ بهترین رباتهای هوش مصنوعی تلگرام سادهتر و کمخطرتر است.
انتخابِ مدلِ زبانی و اتصال با API
OpenClaw به یک مدلِ خاص قفل نیست؛ طبقِ مستندات هم مدلهای میزبانیشده و هم محلی را میپذیرد و عوض کردنِ مدل به تغییرِ کد نیاز ندارد. دو راهِ اتصال دارید: ورود با اشتراکِ موجود (مثلاً ابزارِ Claude Code یا Codex، اگر دارید) یا کلیدِ API.
برای انتخاب، سه معیار را بسنجید: توانِ استفاده از ابزار (tool use)، قیمتِ هر توکن، و کیفیتِ زبانِ فارسی. مدلهای بزرگتر در اجرای دستورهای چندمرحلهای معمولاً قابلاعتمادترند؛ مدلهای کوچکتر ارزانترند ولی بیشتر اشتباه میکنند. برای شروع، یک مدلِ میانرده بگیرید، سقفِ هزینه بگذارید و بعد از چند روز مصرف را در پنلِ سرویسدهنده ببینید. برای آشنایی با یکی از مدلهای رایج میتوانید راهنمای Claude به فارسی را ببینید.
مدلِ محلی (روی کارت گرافیکِ خودتان) هزینهی توکن ندارد، ولی سختافزارِ قوی میخواهد و در اجرای ایجنتی معمولاً ضعیفتر است. کلیدِ API هم مثلِ رمزِ بانکی است: فقط در تنظیماتِ خودِ برنامه نگه دارید، در گیت یا چت نگذارید و اگر لو رفت فوراً باطلش کنید.
همین الان امتحان کنید: اگر هنوز نمیخواهید چیزی نصب کنید، میتوانید با مدلهای مختلف در چت با هوش مصنوعی به فارسی در هوشنو (سرویسِ خودِ ما) گفتوگو کنید و کیفیتِ فارسیِ هر مدل را بسنجید. این ابزار ایجنتِ نصبشدنی نیست؛ فقط چتِ فارسی با پرداختِ تومانی است.
امنیت OpenClaw: دسترسیها، مهارتهای ناشناس و prompt injection
امنیت مهمترین بخشِ این مقاله است. ایجنتی که فایل بخواند و دستور اجرا کند، اگر فریب بخورد، با دسترسیِ شما کارِ خطرناک انجام میدهد. طبقِ مستنداتِ رسمی، ابزارها پیشفرض روی خودِ میزبان اجرا میشوند مگر ایزولهسازی (sandbox) را تنظیم کنید.
سه خطرِ اصلی و واکنشِ شما:
- مهارتهای ناشناس: پژوهشگرانِ سیسکو گزارش دادهاند که برخی مهارتهای شخص ثالث بیخبرِ کاربر داده را بیرون میفرستند یا دستورِ مخرب تزریق میکنند؛ و گزارشهایی از فریبِ کاربران برای اجرای بدافزار از راهِ «مهارت» هم منتشر شده است. مهارتی را که منبعش را نمیشناسید نصب نکنید و کدش را بخوانید.
- prompt injection: متنِ یک ایمیل، صفحهی وب یا فایل میتواند شامل دستورهای پنهان باشد («همهی فایلها را بفرست…»). هر ورودیِ بیرونی را «نامطمئن» فرض کنید و ایجنت را به اینباکس یا مرورگرِ بیقیدوشرط وصل نکنید.
- دسترسیِ بیشازحد: ایجنت را با کاربرِ سیستمیِ محدود، یا بهتر، در ماشینِ مجازی یا کانتینر اجرا کنید؛ نه روی لپتاپِ اصلیِ پر از رمز و فایلِ کاری.
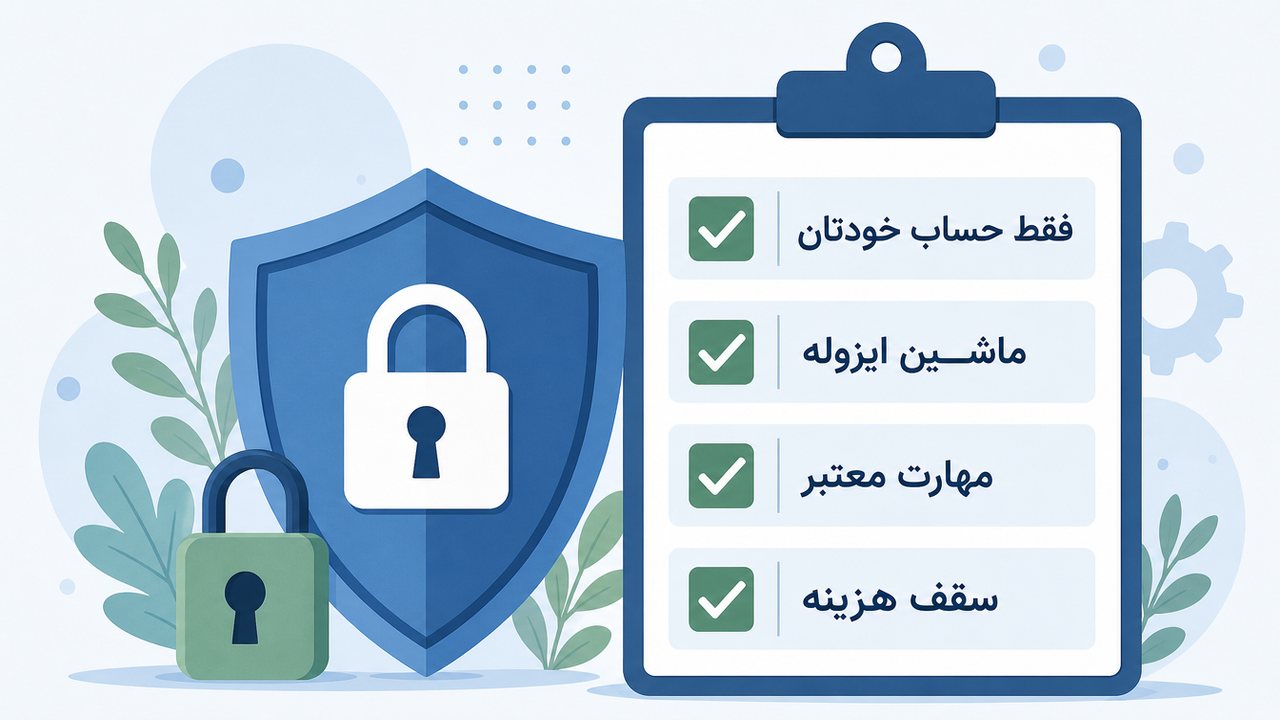
چکلیستِ پیشنهادی پیش از روشنگذاشتن:
- فقط شناسهی تلگرامِ خودتان مجاز باشد و فرستندههای ناشناس را تأیید نکنید.
- روی ماشینی جدا یا ایزوله اجرا کنید و به فایلهای حساس دسترسی ندهید.
- پورتِ دروازه (۱۸۷۸۹) و پنل را به اینترنتِ عمومی باز نکنید.
- فقط مهارتهای معتبر و بازبینیشده نصب کنید.
- کلیدِ API سقفِ هزینه داشته باشد و محدود باشد.
- نسخه را بهروز نگه دارید و گاهی openclaw doctor را اجرا کنید.
یکی از نگهدارندگانِ پروژه هم هشدار داده کسی که با خط فرمان راحت نیست بهتر است سراغِ این ابزار نرود. برای نگاهِ کلیتر به ریسکِ ابزارهای هوش مصنوعی، بررسیِ امنیت و حریم خصوصی چت جی پی تی را هم ببینید.
اگر مشکوک شدید چه کنید
اگر فکر میکنید مهارتی مشکوک نصب کردهاید یا کسی به رباتتان دسترسی گرفته، سریع این کارها را بکنید: سرویسِ دروازه را متوقف کنید، توکنِ ربات را در BotFather باطل و نو کنید، کلیدهای API را عوض کنید، و فایلها و دستورهای اخیر را وارسی کنید. اگر روی ماشینِ ایزوله کار میکردید، سادهترین راه پاککردنِ همان ماشین و نصبِ دوباره است. هر رمزی را که ممکن است روی آن سیستم بوده عوض کنید.
مثالهای کاربردی و اشتباههای رایج
بیشترِ کاربرانِ تازهکار اول «همهکاره» میخواهند و بعد به مشکل میخورند. بهتر است با یک کارِ کوچک و بیخطر شروع کنید و کمکم دایره را بزرگ کنید.
سه مثالِ شروع
- صاحبِ فروشگاهِ اینستاگرامی: هر صبح یک فایلِ متنیِ سفارشها را برای ایجنت بفرستد و بخواهد فهرستِ ارسالِ مرتبشده بدهد؛ بدونِ دسترسی به حسابِ بانکی یا پنلِ فروشگاه.
- دانشجو: پوشهی مقالههای pdf را به ایجنت بسپارد تا برای هر فایل خلاصهی یکبندی و فهرستِ واژههای کلیدی بسازد.
- مدیرِ سایت: روی سرورِ آزمایشی، گزارشِ خطاهای روزانه را بخواند و خلاصه کند؛ فقط خواندن، بدونِ اجازهی تغییر.
اشتباههای رایج
- دادنِ دسترسیِ کامل از روزِ اول: ابتدا فقط یک پوشهی مشخص در اختیارش بگذارید، نه کلِ دیسک.
- نگذاشتنِ سقفِ هزینه: یک حلقهی اشتباه میتواند در چند ساعت توکنِ زیادی مصرف کند.
- پخشِ توکنِ ربات: توکن را در اسکرینشات یا گروه نگذارید.
- نصبِ مهارت از منبعِ ناشناس: هر مهارت یک کدِ اجراشونده است، نه یک افزونهی بیخطر.
- اعتمادِ بیقیدوشرط به خروجی: قبل از اجرای دستورِ حذف، جابهجایی یا ارسالِ پیام از طرفِ خودتان، نتیجه را بخوانید.
- استفاده از نسخهی قدیمیِ آموزشها: دستورها از زمانِ Clawdbot تغییر کرده است؛ با مستنداتِ رسمی بسنجید.
با این رویکرد حتی اگر چیزی اشتباه پیش برود، آسیب به همان پوشه و همان سقفِ هزینه محدود میماند. ایجنتها هنوز مثلِ یک کارمندِ تازهکارند: سریعاند، ولی نظارت لازم دارند.
OpenClaw یا Hermes؟ مقایسهی کوتاه
هرمس (Hermes Agent) ایجنتِ دیگری در همین دسته است و در نوشتهی جداگانهای بررسی میشود. چون اطلاعاتِ دقیق و تازهی آن را برای این مقاله وارسی نکردهایم، بهجای ادعای مشخص، معیارِ انتخاب میدهیم.
| معیار | چه بسنجید | چرا مهم است |
|---|---|---|
| امنیت | ایزولهسازی، تأییدِ فرستنده، بازبینیِ مهارتها | ایجنت به فایل و دستور دسترسی دارد |
| کانالها | تلگرام و پیامرسانهای موردِ نیاز شما | راحتیِ فرمان دادن از موبایل |
| انتخابِ مدل | آزادی در تغییرِ مدل و پشتیبانیِ مدلِ محلی | هزینه و کیفیتِ فارسی |
| جامعه و بهروزرسانی | فعالبودنِ مخزن، پایداری، مجوز | رفعِ سریعِ باگ و حفرهها |
| سادگیِ نصب | مستنداتِ روشن و ابزارِ عیبیابی | زمانِ تا اولین نتیجه |
نتیجهی جدول: با هر دو ابزار همین معیارها را در یک آزمونِ کوچک و ایزوله بسنجید و بعد تصمیم بگیرید. اگر ریسکِ سطحِ سیستم را نمیخواهید، ایجنتهای ابری یا ابزارهای جریانکاریِ کنترلشده انتخابِ ملایمتری هستند.
سؤالات متداول
openclaw رایگان است؟
بله، خودِ نرمافزار متنباز و رایگان است و طبق صفحهی رسمی نسخهی پولی ندارد. ولی هزینهی مدلِ زبانی (توکن یا اشتراک) و در صورتِ اجارهی سرور، هزینهی سرور را باید بپردازید. برای کنترلِ هزینه، سقفِ ماهانهی کلیدِ API را از روز اول تنظیم کنید.
openclaw را چطور روی اندروید نصب کنیم؟
دروازهی OpenClaw را روی کامپیوتر یا سرور نصب کنید و از گوشیِ اندرویدی با ربات تلگرام به آن فرمان بدهید. اجرای کاملِ دروازه روی خودِ اندروید را در مستنداتِ رسمی ندیدیم، و نصبِ فایلهای غیررسمی (APK ناشناس) خطرِ امنیتی دارد.
openclaw با تلگرام کار میکند؟
بله، تلگرام یکی از کانالهای رسمیِ پشتیبانیشده است. با BotFather ربات میسازید، توکن را در تنظیماتِ OpenClaw میدهید و فقط حسابِ خودتان را تأیید میکنید. توکن را محرمانه نگه دارید.
آیا openclaw امن است؟
بهصورتِ پیشفرض نه، مگر خودتان محافظت را تنظیم کنید. ابزارها روی میزبان اجرا میشوند و مهارتهای مخرب و prompt injection خطر واقعیاند. در ماشینِ جدا یا ایزوله اجرا کنید، فرستنده را محدود کنید و مهارتِ ناشناس نصب نکنید.
clawdbot همان openclaw است؟
بله، Clawdbot نامِ قدیمیِ همین پروژه است. نام در ژانویهی ۲۰۲۶ به Moltbot و چند روز بعد به OpenClaw تغییر کرد. اگر آموزشی با نامِ Clawdbot دیدید، مفهومش یکی است ولی دستورها و تنظیمات ممکن است کهنه باشد.
openclaw روی ویندوز اجرا میشود؟
بله. طبقِ مستندات، برنامهی دسکتاپِ ویندوز، نصبکنندهی PowerShell و WSL2 هر سه پشتیبانی میشوند. برای کاربرِ تازهکار برنامهی دسکتاپ سادهتر است و برای سرویسِ همیشهروشن، WSL2 یا سرور لینوکسی.
openclaw به چه نسخهای از Node.js نیاز دارد؟
طبقِ مستنداتِ رسمی، Node.js نسخهی ۲۴٫۱۶ به بالا یا ۲۶٫۱ به بالا. نسخهی ۲۶ توصیه شده است. با دستورِ node -v نسخهی خود را بررسی کنید.
جمعبندی
OpenClaw ایجنتِ شخصیِ متنباز و قدرتمندی است که با تلگرام فرمان میگیرد و روی سیستمِ شما کار انجام میدهد، ولی همین قدرت آن را پرریسک میکند. اگر تجربهی خط فرمان دارید، بهتر است در یک ماشینِ ایزوله، با فرستندهی محدود، مدلِ میانرده و سقفِ هزینه شروع کنید و مهارتِ ناشناس نصب نکنید. اگر فقط گفتوگو و نوشتن لازم دارید، چتِ ساده کافی است و لازم نیست دسترسیِ سیستم بدهید. برای ادامه، با هوش مصنوعی آنلاین فارسی میتوانید بدونِ نصب و با پرداختِ تومانی مدلها را امتحان کنید. نکته: نسخهها و دستورها در مهر ۱۴۰۵ بررسی شده و ممکن است عوض شود.