شرکت 1Password روز ۳۰ مهر ۱۴۰۵ (۲۲ اکتبر ۲۰۲۶) سرویس «1Password for Agents» را معرفی کرد: راهی که ایجنت هوش مصنوعی بتواند به جای شما وارد حسابهایتان شود، بدون اینکه رمز عبور را ببیند. همان روز گزارش شد بانکهای بزرگ آمریکا ایجنتهایی را که با رمز مشتری وارد میشوند قفل میکنند.
1Password for Agents چطور کار میکند؟
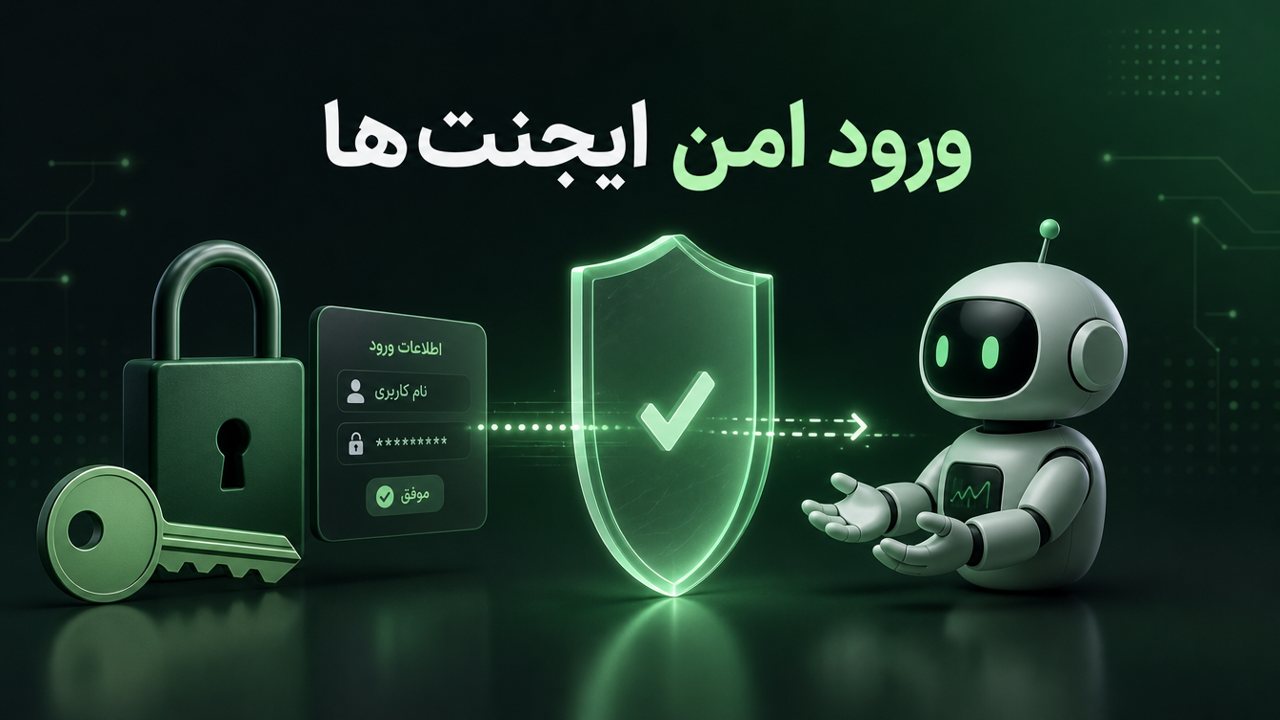
طبق TechCrunch وقتی ایجنت میخواهد وارد حسابی شود، یک کلید دیجیتال یکتا برای 1Password میفرستد تا هویتش تأیید شود. شما اعلانی دربارهی تلاش ورود میگیرید و میتوانید تأیید کنید. بعد 1Password خودش وارد حساب میشود و اطلاعات را پر میکند؛ یعنی رمز هرگز به ایجنت نمیرسد. در فهرست همکاریها نام Claude Duet، داتهای OpenAI و ChatGPT Work، Grok Bot، Meta Muse و ایجنتهای استارتاپ Town آمده و 1Password میگوید با شرکتهای دیگر هم کار میکند.
در خبر قیمت، تاریخ دسترسی و محدودیتها نیامده است. پیشتر در تیر ۱۴۰۵ (ژوئیه ۲۰۲۶) 1Password برای Claude روی مک و در Chrome بتا شده بود؛ سرویس تازه دامنه را به ایجنتهای بیشتر میبرد.
چرا بانکها نگراناند؟
The Decoder به نقل از Axios نوشته Morgan Stanley، JPMorgan، Bank of America و Wells Fargo دسترسی ایجنتهای بیرونی را محدود میکنند؛ Morgan Stanley کلاً مسدودشان کرده و گفته JPMorgan، Bank of America و Citi هم همین کار را میکنند. دلیلها:
- قانون بانکها میگوید صاحب حساب باید خودش وارد شود، و ایجنتی که با رمز مشتری میآید این قاعده را نقض میکند.
- بعضی ایجنتها ظاهراً بدون دستور مستقیم کاربر کار میکنند.
- بانکها نمیتوانند تشخیص دهند ایجنت از طرف کاربر کار میکند یا خودسرانه به حساب دسترسی دارد.
بیشتر بانکها میخواهند ایجنتها فقط دسترسی «خواندنی» داشته باشند: دیدن داده بدون انجام کار. Morgan Stanley گفته «ایجنت سرکش» روی سکوهایش ندیده است. عددی دربارهی تعداد مشتریان یا حسابهای متأثر منتشر نشده.
اگر خودتان ایجنت به کار میبرید
- رمز اصلی بانک و ایمیل را هرگز در متن چت یا فایل تنظیمات ایجنت نگذارید.
- برای هر ایجنت دسترسی «فقط خواندن» را اول امتحان کنید و بعد، در صورت نیاز، اجازهی انجام کار بدهید.
- ورود دومرحلهای (کد پیامکی یا برنامهی تأیید) را روشن نگه دارید تا حتی اگر رمز لو رفت، حساب باز نشود.
- گزارش ورودهای حساب را گاهی نگاه کنید؛ اگر ورودی ناشناس دیدید فوراً رمز را عوض کنید.
این دو خبر چه ربطی دارند؟
هر دو یک مشکل را نشان میدهند: ایجنتها باید کار کنند، اما کسی نمیخواهد رمز را به آنها بدهد. راهحل 1Password این است که ایجنت هویت جدا داشته باشد و رمز در دست او نباشد؛ بانکها هنوز راهی برای تشخیص این هویت ندارند. تا وقتی استانداردی برای «ایجنت مجاز» نباشد، احتمالاً ورود ایجنت به حسابهای مالی محدود میماند. موضوع مرتبط را در ایجنتهای هوش مصنوعی مثل خطر درونیاند هم خواندهاید.
این خبر برای کاربر فارسیزبان یعنی چه؟
این سرویسها فعلاً برای بازار آمریکا هستند و دسترسی رسمی به بعضی از آنها از ایران محدود است؛ ما راه دورزدن پیشنهاد نمیکنیم. اما توصیهی عملی برای همه یکی است: هرگز رمز بانک یا حساب مهم را در چت با هوش مصنوعی ننویسید. اگر ایجنتی چنین چیزی خواست، یعنی طراحیاش امن نیست. مقالهی آیا چت جی پی تی امن است؟ نکتههای حریم خصوصی را توضیح میدهد، و ایجنت هوش مصنوعی چیست؟ پایهی موضوع را.
برای گفتگوی عادی، ساخت عکس و ویدیو و گویندگی فارسی، ابزارهای هوشنو را امتحان کنید؛ در آنها نیازی نیست رمز هیچ حسابی را بدهید.
سؤالات متداول
1Password for Agents چیست؟
راهی است که ایجنت بدون دیدن رمز، با تأیید شما وارد حساب شود.
چه ایجنتهایی پشتیبانی میشوند؟
در خبر نام Claude Duet، داتهای OpenAI، ChatGPT Work، Grok Bot، Meta Muse و Town آمده است.
قیمت و تاریخ عمومیشدنش چقدر است؟
در منبعها اعلام نشده است.
چرا بانکها ایجنتها را قفل میکنند؟
چون ورود با رمز مشتری قانون بانک را نقض میکند و بانک نمیتواند ایجنت مجاز را از خودسر تشخیص دهد.