نصب n8n روی سرور یعنی اجرای n8n با Docker Compose روی یک VPS لینوکسی، پشت یک دامنه با گواهی SSL و با دیتابیس Postgres. راهاندازی همین پشته حدود ۲۰ تا ۳۰ دقیقه وقت میگیرد و حاصلش یک n8n بدون محدودیت تعداد ورکفلو روی سرور خودتان است. نصب n8n روی داکر سادهترین روش است و فایلهای آمادهی آن در همین مقاله هست.
اگر هنوز با خود ابزار آشنا نشدهاید، اول معرفی ابزار اتوماسیون n8n را بخوانید. اینجا فقط نصب و نگهداری را میگوییم: انتخاب سرور، فایلهای Compose، دامنه و SSL، پشتیبانگیری، آپدیت و خطاهای رایج. نصب لوکال روی ویندوز و بحث قیمت نسخهی Cloud موضوع مقالههای جداست.
همین الان امتحان کنید: هر جا در دستورها یا خطاها گیر کردید، متن خطا را در چت فارسی هوشنو بچسبانید و بخواهید معنیاش را ساده بگوید. هوشنو سرویس خود ماست و چت رایگان روزانه دارد.
پیشنیازها و انتخاب سرور
برای نصب n8n روی VPS یک سرور لینوکسی با دسترسی SSH، یک دامنهی متصل به آیپی سرور و آشنایی پایه با ترمینال کافی است. سیستمعامل پیشنهادی Ubuntu LTS است، چون بیشتر آموزشها و بستهها روی آن آزمایش میشوند.
نیاز سختافزاری به تعداد ورکفلوها و حجم دادهای که از هر اجرا رد میشود بستگی دارد. برای شروع و چند ورکفلو سبک، ۱ هستهی پردازنده و ۲ گیگابایت رم و حدود ۲۰ گیگابایت دیسک معمولا کافی است؛ این عدد توصیهی عملی است نه مشخصات رسمی سازنده. اگر ورکفلوهایتان فایلهای بزرگ یا هزاران آیتم را پردازش میکنند، رم را بیشتر بگیرید. مصرف واقعی را همیشه با docker stats ببینید.
| مورد | حداقل شروع | پیشنهاد برای استفادهی جدی |
|---|---|---|
| پردازنده | ۱ هسته | ۲ هسته یا بیشتر |
| رم | ۲ گیگابایت | ۴ گیگابایت یا بیشتر |
| دیسک | ۲۰ گیگابایت | ۴۰ گیگابایت به بالا، برای لاگ اجراها و پشتیبان |
| سیستمعامل | Ubuntu LTS | همان، با بهروزرسانی امنیتی خودکار |
| شبکه | آیپی ثابت، پورتهای ۸۰ و ۴۴۳ باز | همان، با فایروال |
نتیجهی جدول: برای شروع سرور کوچک بگیرید و بعد از چند هفته با دیدن مصرف واقعی ارتقا دهید. دامنه را همین اول به آیپی سرور وصل کنید (رکورد A)، چون صدور گواهی SSL به آن نیاز دارد و رکورد DNS گاهی چند ده دقیقه طول میکشد.
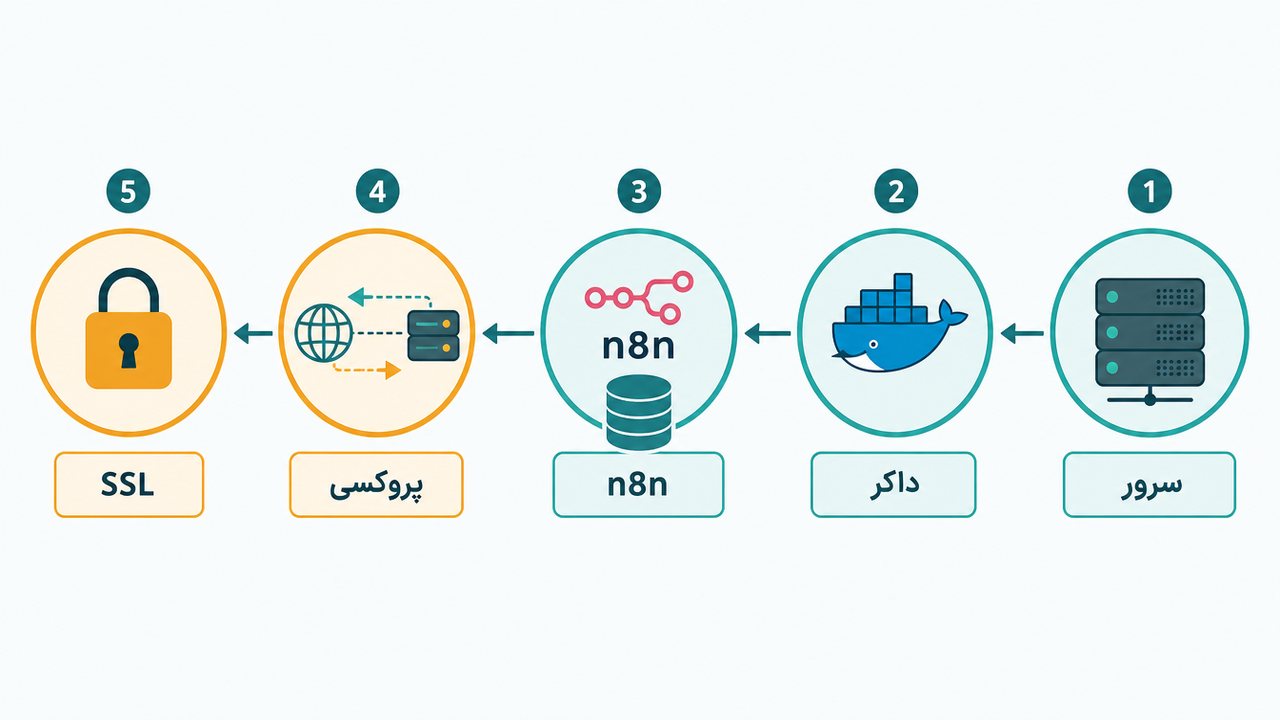
آمادهسازی سرور و نصب Docker
پس از ورود با SSH، اول سیستم را بهروز کنید و Docker را با اسکریپت رسمی آن نصب کنید. نسخهی Compose امروز افزونهی خود Docker است و دستورش docker compose (با فاصله) است، نه docker-compose قدیمی.
- سیستم را بهروز کنید: sudo apt update && sudo apt upgrade -y.
- Docker را نصب کنید؛ دستور زیر اسکریپت نصب رسمی را اجرا میکند و Docker Engine و افزونهی Compose میآید.
- یک بار از سرور خارج شوید و دوباره وارد شوید تا دسترسی گروه docker اعمال شود.
- با docker compose version نصب را وارسی کنید؛ باید شمارهی نسخه را ببینید.
curl -fsSL https://get.docker.com | sudo sh sudo usermod -aG docker $USER
سپس فایروال را روی سه پورت لازم ببندید. پورت ۵۶۷۸ را بیرون باز نکنید؛ ترافیک از راه پروکسی میآید.
sudo ufw allow OpenSSH sudo ufw allow 80/tcp sudo ufw allow 443/tcp sudo ufw enable
نصب با Docker Compose (فایل آماده)
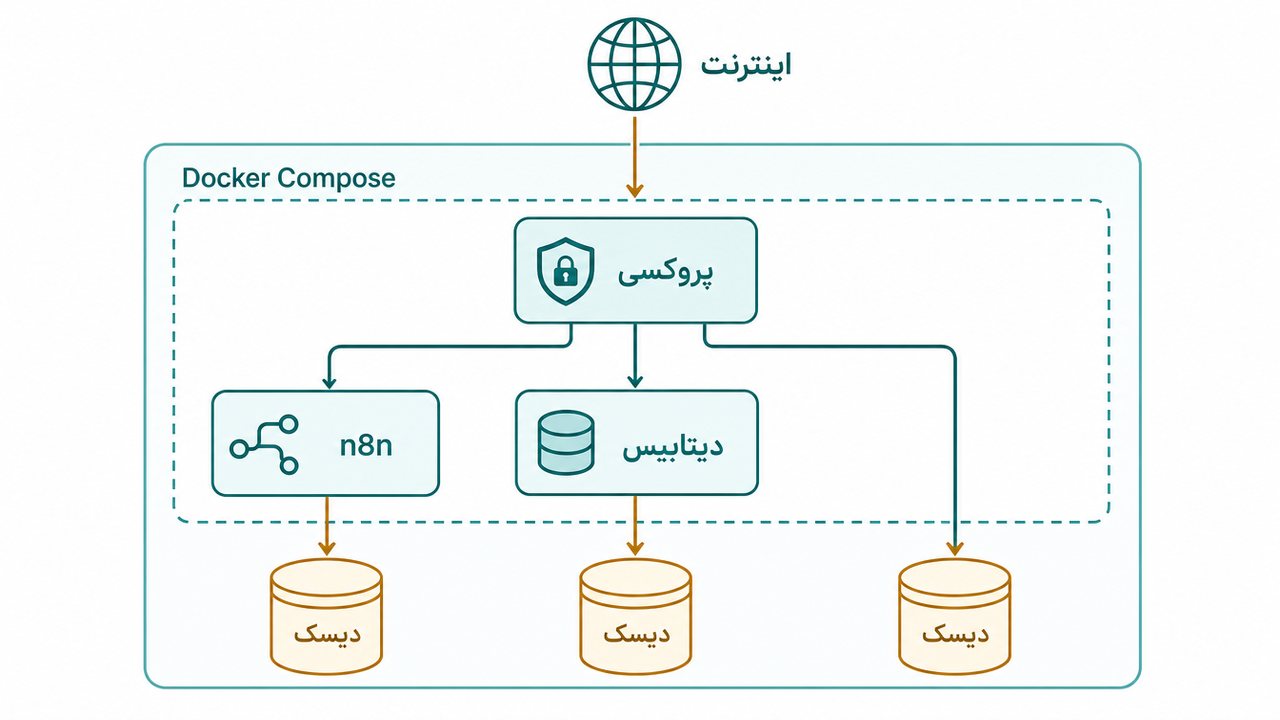
نصب n8n با داکر کامپوز یعنی سه فایل در یک پوشه: .env برای رمزها، docker-compose.yml برای سرویسها و Caddyfile برای پروکسی. این ترکیب n8n، Postgres و پروکسی Caddy را با هم بالا میآورد.
گام ۱: پوشه و فایل .env
پوشه را بسازید: sudo mkdir -p /opt/n8n && cd /opt/n8n. با دستور openssl rand -hex 32 کلید رمزنگاری بسازید و دو بار رمز تصادفی هم برای دیتابیس تولید کنید. بعد فایل .env را بسازید:
# فایل .env DOMAIN=n8n.example.com POSTGRES_USER=n8n POSTGRES_PASSWORD=یک-رمز-طولانی-و-تصادفی POSTGRES_DB=n8n N8N_ENCRYPTION_KEY=خروجی-دستور-openssl-rand-hex-32 GENERIC_TIMEZONE=Asia/Tehran
کلید N8N_ENCRYPTION_KEY مهمترین مقدار است. n8n رمزها و توکنهای Credentialها را با آن رمزنگاری میکند. اگر گم شود، بازیابی آنها ممکن نیست؛ پس یک نسخه از آن را بیرون از سرور (مثلا در مدیر رمز) نگه دارید.
گام ۲: فایل docker-compose.yml
فایل Compose زیر Postgres را با healthcheck بالا میآورد و n8n فقط بعد از آمادهشدن دیتابیس شروع میشود. تصویر n8n از رجیستری رسمی docker.n8n.io گرفته میشود. در محیط جدی بهتر است بهجای latest یک شمارهی نسخهی مشخص بنویسید و آن را عمدا عوض کنید.
# فایل docker-compose.yml services: postgres: image: postgres:16 restart: always environment: POSTGRES_USER: ${POSTGRES_USER} POSTGRES_PASSWORD: ${POSTGRES_PASSWORD} POSTGRES_DB: ${POSTGRES_DB} volumes: - pg_data:/var/lib/postgresql/data healthcheck: test: ["CMD-SHELL", "pg_isready -U ${POSTGRES_USER} -d ${POSTGRES_DB}"] interval: 5s timeout: 5s retries: 10 n8n: image: docker.n8n.io/n8nio/n8n:latest restart: always depends_on: postgres: condition: service_healthy environment: DB_TYPE: postgresdb DB_POSTGRESDB_HOST: postgres DB_POSTGRESDB_PORT: 5432 DB_POSTGRESDB_DATABASE: ${POSTGRES_DB} DB_POSTGRESDB_USER: ${POSTGRES_USER} DB_POSTGRESDB_PASSWORD: ${POSTGRES_PASSWORD} N8N_ENCRYPTION_KEY: ${N8N_ENCRYPTION_KEY} N8N_HOST: ${DOMAIN} N8N_PROTOCOL: https N8N_PROXY_HOPS: 1 WEBHOOK_URL: https://${DOMAIN}/ N8N_WEBHOOK_URL: https://${DOMAIN}/ GENERIC_TIMEZONE: ${GENERIC_TIMEZONE} TZ: ${GENERIC_TIMEZONE} volumes: - n8n_data:/home/node/.n8n caddy: image: caddy:2 restart: always ports: - "80:80" - "443:443" environment: DOMAIN: ${DOMAIN} volumes: - ./Caddyfile:/etc/caddy/Caddyfile - caddy_data:/data depends_on: - n8n volumes: pg_data: n8n_data: caddy_data:
دو خط WEBHOOK_URL و N8N_WEBHOOK_URL عمدا هر دو آمدهاند: طبق مستندات n8n در نسخههای تازه نام جدید N8N_WEBHOOK_URL است و نام قدیمی منسوخ شده. با نسخهای که نصب میکنید مستندات Environment variables را یک بار تطبیق دهید و اگر یکی از آنها لازم نبود، حذفش کنید.
گام ۳: Caddyfile و اجرا
فایل پروکسی فقط چند خط است. Caddy بهطور خودکار گواهی Let's Encrypt میگیرد و تمدید میکند، پس لازم نیست Certbot و کرونجاب جدا بسازید.
# فایل Caddyfile {$DOMAIN} { reverse_proxy n8n:5678 }
حالا همهچیز را بالا بیاورید: docker compose up -d. چند دقیقه صبر کنید، با docker compose ps وضعیت را ببینید و اگر سرویسی بالا نیامد با docker compose logs -f n8n لاگ را بخوانید. بعد آدرس https دامنهتان را در مرورگر باز کنید؛ صفحهی ساخت حساب Owner نمایش داده میشود.
اشتباه رایج آموزشهای قدیمی: اجرای n8n بدون volume، یا بدون N8N_ENCRYPTION_KEY. با حذف کانتینر دادهها میروند یا Credentialها غیرقابل خواندن میشوند. در فایل بالا هر دو مورد پوشش داده شده است. روش ساده با پورت باز و بدون Postgres برای تست خوب است، ولی برای کار واقعی کافی نیست.
دامنه، SSL و پروکسی معکوس
برای دسترسی امن به n8n به دامنه، SSL و پروکسی معکوس نیاز دارید. پروکسی درخواست https را میگیرد و به n8n روی پورت ۵۶۷۸ میفرستد؛ بدون SSL، لاگین و توکنها در شبکهی عمومی بدون رمزنگاری رد میشوند.
سه چیز باید با هم بخوانند: رکورد A دامنه به آیپی سرور، متغیر DOMAIN در .env و آدرس webhook. اگر Webhook نود در ویرایشگر آدرس localhost یا آیپی نشان میدهد، متغیر آدرس Webhook را اشتباه گذاشتهاید. سرویسهایی مثل تلگرام و Stripe فقط به آدرس https عمومی پیام میفرستند، پس همین بخش برای ورکفلوهای Webhook حیاتی است.
| پروکسی | SSL خودکار | سختی راهاندازی | مناسب چه کسی |
|---|---|---|---|
| Caddy | بله | خیلی کم | شروع سریع و یک سرویس |
| Nginx + Certbot | با Certbot | متوسط | کسی که از قبل Nginx دارد |
| Traefik | بله | بیشتر | چند سرویس Docker روی یک سرور |
نتیجهی جدول: اگر سرورتان فقط n8n را اجرا میکند، Caddy کمترین دردسر را دارد. اگر Nginx دارید، همان را نگه دارید و بخش proxy_pass را با هدرهای X-Forwarded تنظیم کنید؛ n8n هم باید با N8N_PROXY_HOPS از وجود یک پروکسی با خبر باشد.
پس از راهاندازی ساده، اگر خواستید ورکفلوی واقعی بسازید، طراحی ورکفلو با n8n بدون کد نقطهی شروع خوبی است.
دیتابیس Postgres و پشتیبانگیری
n8n بهطور پیشفرض میتواند با SQLite هم کار کند، ولی برای سرور دائمی Postgres انتخاب بهتری است. دلیلش همزمانی بهتر در اجراهای همزمان، پشتیبانگیری سادهتر و رشد مطمئنتر است. همین فایل Compose از اول Postgres دارد، پس نیازی به مهاجرت نیست.
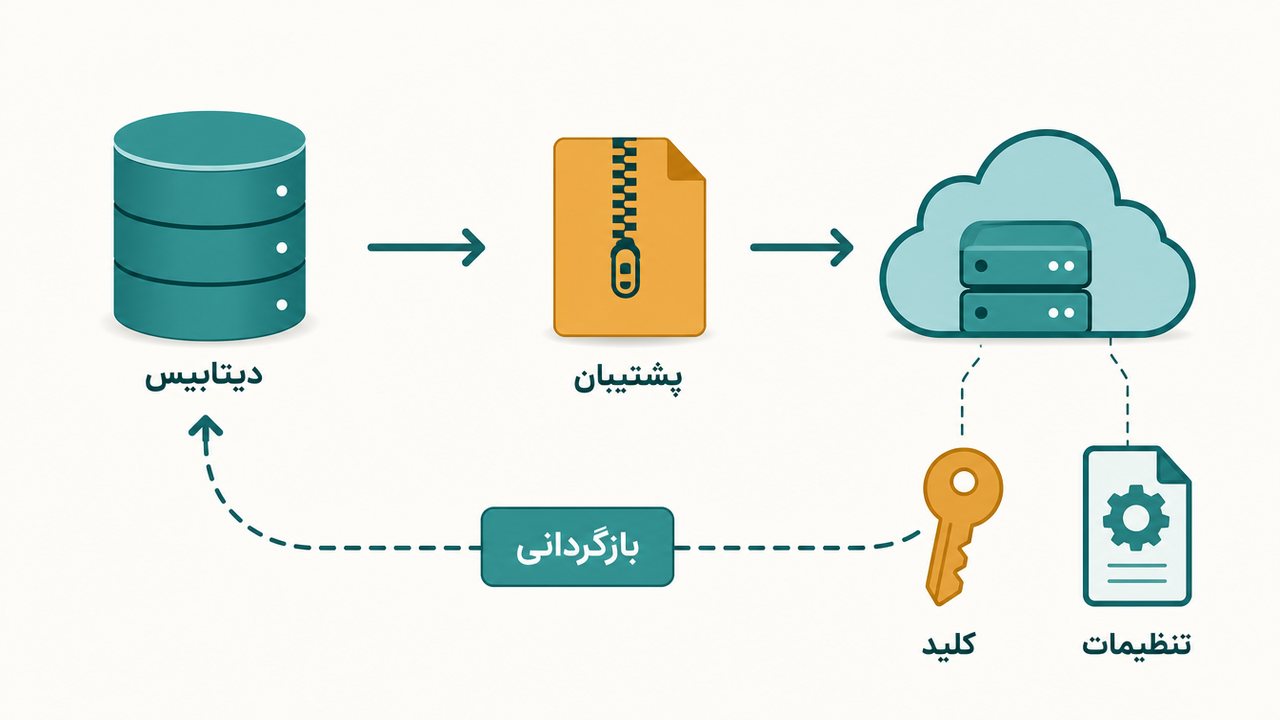
پشتیبانگیری سه بخش دارد: دیتابیس، کلید N8N_ENCRYPTION_KEY و فایلهای .env و Compose. بدون کلید، پشتیبان دیتابیس برای Credentialها بیفایده است.
- پوشهی پشتیبان را بسازید: mkdir -p ~/backups.
- خروجی دیتابیس را با دستور زیر بگیرید و فشرده کنید.
- فایل را به جایی خارج از سرور بفرستید (فضای ابری یا سرور دیگر)؛ پشتیبان روی همان دیسک با خرابی دیسک از بین میرود.
docker compose exec -T postgres pg_dump -U n8n n8n | gzip > ~/backups/n8n-$(date +%F).sql.gz
برای خودکار کردن، همین دستور را با crontab هر شب اجرا کنید. به نویسهی درصد در کرون دقت کنید که باید با بکاسلش بیاید:
0 3 * * * cd /opt/n8n && docker compose exec -T postgres pg_dump -U n8n n8n | gzip > /root/backups/n8n-$(date +\%F).sql.gz
بازگردانی روی سرور تازه: Compose را بالا بیاورید، همان N8N_ENCRYPTION_KEY را در .env بگذارید و فایل را با دستور زیر وارد کنید. حتما یک بار بازگردانی را روی سرور آزمایشی امتحان کنید، چون پشتیبانی که هیچوقت بازگردانی نشده مطمئن نیست.
gunzip -c n8n-2026-11-02.sql.gz | docker compose exec -T postgres psql -U n8n n8n
بهروزرسانی امن
آپدیت n8n با دو دستور pull و up انجام میشود، ولی «امن» بودنش به کارهای پیش از آن بستگی دارد: پشتیبان، خواندن یادداشت نسخه و آزمایش. پیش از هر آپدیت پشتیبان بالا را بگیرید و Release notes را در مخزن رسمی n8n بخوانید تا اگر تغییر ناسازگار هست، خبر داشته باشید.
cd /opt/n8n docker compose pull docker compose up -d
اگر در Compose نسخهی مشخص (مثلا شمارهای بهجای latest) گذاشتهاید، اول همان شماره را در فایل عوض کنید و بعد این دو دستور را بزنید. این روش برگشت را هم آسان میکند: شمارهی قبلی را برمیگردانید و دوباره up میزنید. بعد از آپدیت، چند ورکفلوی مهم را دستی اجرا کنید و Executionها را ببینید. هر چند وقت یک بار هم imageهای بلااستفاده را با docker image prune پاک کنید تا دیسک پر نشود.
نصب روی هاست اشتراکی ممکن است؟
معمولا نه. n8n یک برنامهی Node.js است که باید همیشه روشن بماند، پورت شبکه باز کند و برای Webhookها مرتب پاسخ بدهد؛ هاست اشتراکی معمولی (cPanel) برای صفحههای PHP ساخته شده و Docker یا پردازش دائمی را در اختیارتان نمیگذارد. بعضی هاستها «Node.js App» دارند، ولی محدودیت حافظه و زمان پردازش، n8n را ناپایدار میکند.
راه درست VPS است. اگر فقط میخواهید ابزار را بیازمایید، نصب لوکال کافی است؛ و اگر نمیخواهید سرور را خودتان نگه دارید، نسخهی ابری (n8n Cloud) وجود دارد که قیمتش را باید در صفحهی رسمی n8n ببینید. در سرور شخصی هزینهی ثابت VPS را میدهید ولی نگهداری، امنیت و پشتیبان با شماست.
| روش | کنترل | نگهداری | مناسب |
|---|---|---|---|
| هاست اشتراکی | خیلی کم | معمولا ناممکن | سایت PHP، نه n8n |
| VPS با Docker | کامل | با خودتان | کار دائمی و Webhook |
| رایانهی شخصی | کامل | با خودتان | آزمایش و یادگیری |
| n8n Cloud | محدود | با سازنده | کسی که سرور نمیخواهد |
پس از پایدار شدن n8n، میتوانید ساخت ایجنت هوش مصنوعی با n8n را شروع کنید؛ این همان کاری است که سرور همیشهروشن را ارزشمند میکند. برای شناخت مفهوم ایجنت هم ایجنت هوش مصنوعی چیست را ببینید.
خطاهای رایج
بیشتر خطاهای نصب n8n روی سرور از پنج علت میآید: دامنه یا DNS، پورت و فایروال، مجوز پوشه، تنظیم آدرس Webhook و کلید رمزنگاری. اول لاگ را بخوانید: docker compose logs --tail 100 n8n.
گواهی SSL صادر نمیشود
رکورد A باید به آیپی همین سرور برسد و پورتهای ۸۰ و ۴۴۳ باز باشند. لاگ Caddy را با docker compose logs caddy ببینید. اگر چند بار پشتسرهم شکست بخورد، Let's Encrypt سقف تلاش دارد؛ پیش از تلاش دوباره DNS را درست کنید.
Webhook آدرس اشتباه نشان میدهد یا کار نمیکند
متغیر آدرس Webhook را با دامنهی https بنویسید و بعد n8n را دوباره بسازید: docker compose up -d --force-recreate n8n. ورکفلو را یک بار غیرفعال و فعال کنید تا آدرس به سرویس بیرونی دوباره ثبت شود.
n8n بعد از ریستارت Credentialها را نمیشناسد
معمولا N8N_ENCRYPTION_KEY عوض شده یا در .env نبوده است. کلید قبلی را برگردانید. اگر کلید اول را هیچجا نگه نداشتهاید، فقط راه ساختن دوبارهی Credentialهاست.
خطای دسترسی به volume یا پوشه
اگر بهجای named volume از bind mount استفاده کردهاید، پوشه باید برای کاربر داخل کانتینر (کاربر node) قابل نوشتن باشد. با named volumeهای همین مقاله این مشکل پیش نمیآید.
دانلود ایمیج یا Postgres کند یا ناموفق است
این خطا معمولا از اتصال سرور به رجیستری میآید. با docker compose pull دوباره امتحان کنید، DNS سرور را وارسی کنید و مستندات ارائهدهندهی سرور را برای رجیستری پیشنهادی خودش ببینید.
سرور کند است یا کانتینر خودبهخود بسته میشود
احتمالا رم تمام شده است. با docker stats و free -h بررسی کنید. راه حل، افزودن رم یا کمکردن حجم دادهای است که هر اجرا نگه میدارد. میتوانید در تنظیمات n8n ذخیرهی اجراهای موفق را کم یا غیرفعال کنید تا دیتابیس سریع بزرگ نشود.
سؤالات متداول
n8n را روی هاست معمولی میشود نصب کرد؟
نه، در عمل ممکن نیست. n8n باید همیشه روشن باشد و Node.js یا Docker لازم دارد، ولی هاست اشتراکی بیشتر برای PHP ساخته شده و محدودیت حافظه و پردازش دارد. برای نصب n8n روی هاست به معنای هاست اشتراکی، یک VPS بگیرید یا از n8n Cloud استفاده کنید.
حداقل سختافزار n8n چقدر است؟
برای شروع ۱ هسته و ۲ گیگابایت رم و ۲۰ گیگابایت دیسک معمولا کافی است؛ این عدد توصیهی عملی است نه رقم رسمی. با مصرف واقعی و حجم ورکفلوها بالا ببرید. ورکفلوهای سنگین، فایلهای بزرگ و اجراهای همزمان رم بیشتر میخواهند.
n8n را چطور آپدیت کنیم؟
اول پشتیبان بگیرید، بعد در پوشهی Compose دستور docker compose pull و سپس docker compose up -d را بزنید. اگر نسخهی مشخص نوشتهاید، اول شماره را عوض کنید. پیش از آپدیت یادداشت نسخه را بخوانید و بعد از آن چند ورکفلوی مهم را آزمایش کنید.
n8n docker چطور نصب میشود؟
با سه فایل: .env برای رمزها، docker-compose.yml برای n8n و Postgres و Caddyfile برای پروکسی و SSL. بعد از آماده شدن فایلها یک دستور docker compose up -d همهچیز را بالا میآورد و آدرس دامنه صفحهی ساخت حساب Owner را نشان میدهد.
نصب n8n روی VPS بدون دامنه ممکن است؟
بله برای تست، با باز کردن پورت و آدرس آیپی، ولی توصیه نمیشود. بدون دامنه و SSL لاگین و توکنها رمزنگاری نمیشوند و بسیاری از سرویسها به Webhook بدون https پیام نمیفرستند. برای کار واقعی دامنه بگیرید.
چرا Postgres و نه SQLite؟
برای سرور همیشهروشن، Postgres با اجراهای همزمان بهتر کنار میآید و پشتیبانگیری از آن ساده است. SQLite برای آزمایش و استفادهی سبک تکی کافی است. با Compose بالا از همان ابتدا Postgres دارید.
اگر N8N_ENCRYPTION_KEY را گم کنم چه میشود؟
دادهی ورکفلوها میماند، ولی Credentialهای رمزنگاریشده دیگر باز نمیشوند و باید دوباره ساخته شوند. برای همین کلید را همزمان با ساختن، در یک مدیر رمز یا جای امن بیرون از سرور ذخیره کنید.
جمعبندی
نصب n8n روی سرور با سه فایل، Postgres و Caddy یک راهاندازی تمیز و قابل نگهداری میدهد: داده در volumeهاست، SSL خودکار است و آپدیت دو دستور بیشتر نیست. دو چیزی که نباید فراموش کنید کلید N8N_ENCRYPTION_KEY و پشتیبان شبانه است. هاست اشتراکی برای n8n مناسب نیست و اگر نمیخواهید سرور را نگه دارید، نسخهی Cloud یا نصب لوکال را در نظر بگیرید.
قدم بعدی: اولین ورکفلوی واقعی را بسازید، مثلا اتوماسیون بازاریابی با n8n و هوش مصنوعی، و اگر پرامپت یا خطایی را نمیفهمید، از چت هوشنو کمک بگیرید. برای دیدن ابزارهای فارسی دیگر هم سری به هوش مصنوعی آنلاین فارسی بزنید. آخرین بررسی این راهنما: مهر ۱۴۰۵.